Pourquoi vous ne trouverez pas de mur de logos ici
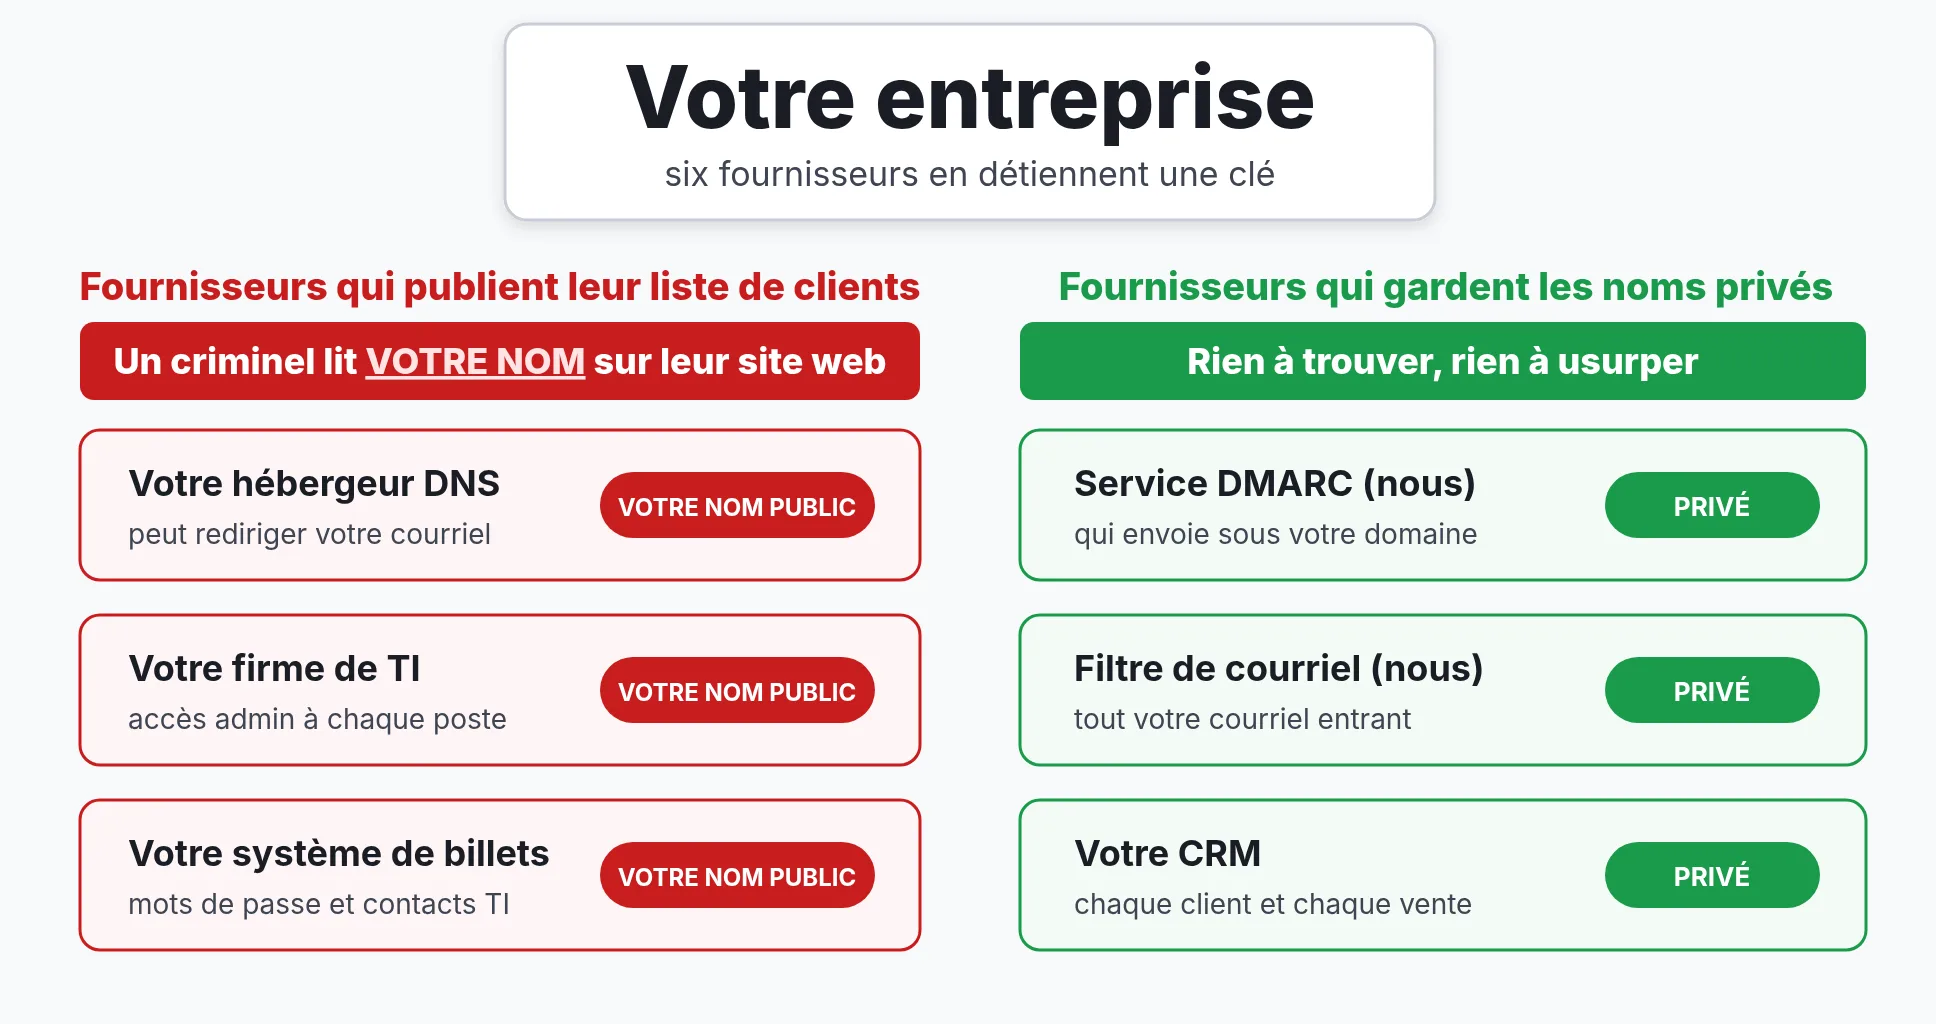
Beaucoup de fournisseurs affichent une rangée de logos de clients pour inspirer confiance. Nous ne le faisons pas, volontairement.
LastSpam est placé devant votre boîte de réception : chaque message destiné à votre organisation passe par nous avant de vous atteindre. DMARC Guy, la même équipe, lit les rapports qui disent qui envoie du courriel sous votre domaine. Une entreprise qui tient un morceau de votre infrastructure ne devrait pas annoncer à qui elle appartient.
Ce qu'un mur de logos révèle à un attaquant
Personne n'entre dans une entreprise bien défendue par la porte d'en avant. On passe par un fournisseur qui a déjà une clé. La première étape est de savoir quels sont ces fournisseurs, et les sites web des fournisseurs répondent gratuitement à cette question.
- Qui est joignable par ce fournisseur. Cinquante logos sur une page, c'est une liste de cinquante organisations qui partagent la même porte. Compromettez le fournisseur une fois, et chaque nom sur le mur est de l'autre côté.
- Quels courriels votre personnel va croire. S'il est public que vous utilisez tel filtre de courriel, tel CRM ou tel système de billets, une fausse « notification » de cette marque a l'air normale pour vos gens. Pas besoin de pirater le fournisseur : le nom seul fait le travail.
- Quel accès ce fournisseur détient. Chaque type de fournisseur implique un accès connu : accès DNS, rôle d'administrateur dans votre tenant, jeton d'API, agent de prise de contrôle à distance. Nommer le fournisseur, c'est nommer la clé.
Chaque fournisseur qui vous nomme est une porte de plus avec votre nom dessus
C'est une pratique courante, et évitable. Voici ce que chaque type de fournisseur détient habituellement sur une organisation, et ce qu'un « ils sont notre client » public donne à quelqu'un qui prépare une attaque.
| Fournisseur | Ce qu'il détient habituellement | Ce qu'une mention publique donne à l'attaquant |
|---|---|---|
| Filtre de courriel / MX← nous | Tout votre courriel entrant, souvent un connecteur admin dans Microsoft 365 ou Google | Un faux résumé de quarantaine ou un lien « libérer ce message » parfaitement crédible |
| Service DMARC / authentification← nous | Des enregistrements dans votre DNS, vos rapports agrégés : la carte de tout ce qui envoie sous votre domaine | Quelles plateformes d'envoi vous utilisez, et une marque à usurper pour un « corrigez votre DNS » |
| Hébergeur DNS / domaine | Accès qui peut rediriger vos courriels et votre site | Sait quel registraire hameçonner pour un reset de mot de passe; un faux « renouvelez votre domaine » de la bonne marque |
| CRM | Tous vos clients, contacts et ventes | L'export qui vaut la peine d'être volé, et la page de connexion à cloner |
| ERP | Fournisseurs, coordonnées bancaires, factures | La matière première de la fraude à la facture : qui vous payez, combien, quand |
| Système de billets / soutien | Problèmes internes, mots de passe collés dans des billets, qui sont vos gens de TI | Un leurre crédible « votre billet #4821 a été mis à jour » envoyé aux gens qui gèrent les accès |
| Plateforme d'envoi massif | Votre liste d'abonnés et le droit d'envoyer sous votre domaine | Sait quelle plateforme compromettre pour écrire à tous vos clients en votre nom |
| Consultant TI / MSP | Identifiants admin et un agent de contrôle à distance sur chaque poste | La cible la plus rentable : une firme, tous ses clients d'un coup |
| Fournisseur de sauvegarde | Une copie complète de tout | Où aller chercher les données quand les systèmes en production sont verrouillés |
Six fournisseurs, six portes. Si trois ont publié la relation, trois portes portent votre nom avant que quiconque ait touché un clavier.
C'est comme ça que ça se passe vraiment
- Kaseya, juillet 2021. Un seul fournisseur d'outils de gestion à distance utilisé par des firmes de TI a été compromis. Selon Kaseya : moins de 60 clients directs touchés, jusqu'à 1 500 entreprises en aval, surtout des clients de petites firmes de TI. Une chaîne d'épiceries suédoise a fermé environ 800 magasins. Source
- SolarWinds, décembre 2020. Quelques jours après la révélation de la compromission de ses mises à jour, l'entreprise a retiré la page qui listait ses clients, dont plus de 425 du Fortune 500. La copie archivée est toujours en ligne, et c'est bien le problème : une liste publiée ne se reprend pas. Source
- Okta, janvier 2022. Les attaquants ne sont jamais entrés dans le réseau d'Okta lui-même. Ils ont pris le contrôle d'un portable chez un sous-traitant de soutien, et cette session avait assez d'accès aux outils de soutien d'Okta pour réinitialiser des mots de passe de clients. Okta a d'abord prévenu que jusqu'à 366 clients pouvaient être touchés; le compte final a été de deux. La leçon, c'est le mécanisme, pas le chiffre. Source
Aucune de ces attaques n'a commencé par le réseau de la victime. Toutes ont commencé par un fournisseur qui avait déjà une clé.
Ce que nous faisons à la place
Aucun nom, nulle part. Ni sur ce site, ni dans une présentation, ni dans une étude de cas sans le choix écrit du client d'être nommé. Nous traitons votre nom comme nous traitons votre courriel.
Des références, de vive voix. Vous voulez parler à quelqu'un qui nous utilise? Appuyez sur le bouton vert en haut de cette page. Nous vous mettrons en contact avec un client qui a accepté l'appel, en privé, rien de publié.
Ce qu'on peut dire. LastSpam filtre le courriel d'entreprise depuis 2002, pour des firmes, des centres de services scolaires et des organismes publics au Québec, au Canada et aux États-Unis. La carte des menaces en direct sur notre page d'accueil montre le trafic d'aujourd'hui, pas un logo. DMARC Guy, la même équipe, prend en charge la conformité et les problèmes de livraison du courriel pour des organisations de quelques boîtes jusqu'à 40 000 comptes. Pour le reste, demandez-nous de vive voix.
Trois questions à poser à n'importe quel fournisseur
Pas seulement à nous. Votre hébergeur DNS, votre firme de TI, votre CRM, quiconque a une clé.
- Publiez-vous les noms de vos clients quelque part, y compris dans vos présentations et sur les réseaux sociaux?
- Qui, chez vous, peut voir notre nom, nos données et nos accès, et comment est-ce vérifié?
- Si vous étiez compromis demain, que pourrait-on nous faire exactement avec ce que vous détenez?
Un fournisseur qui répond aux trois sans hésiter est un fournisseur à garder.
Parlez à la personne qui s'en occupe
Le bouton en haut de cette page est vert quand Jeff est disponible pour un appel vidéo en direct, ambre quand il est déjà en appel, et gris quand il est absent. Gris vous envoie au formulaire de contact. Dans tous les cas, vous rejoignez la personne qui fait tourner LastSpam, pas un bureau de ventes.
Jean-François Bourdeau · LastSpam · DMARC Guy · Montréal (Québec). Sécurité des courriels depuis 2002.